

AI Agent攻擊威脅升高 資安署長蔡福隆籲企業落實基本防護
- 羅彩薇
-

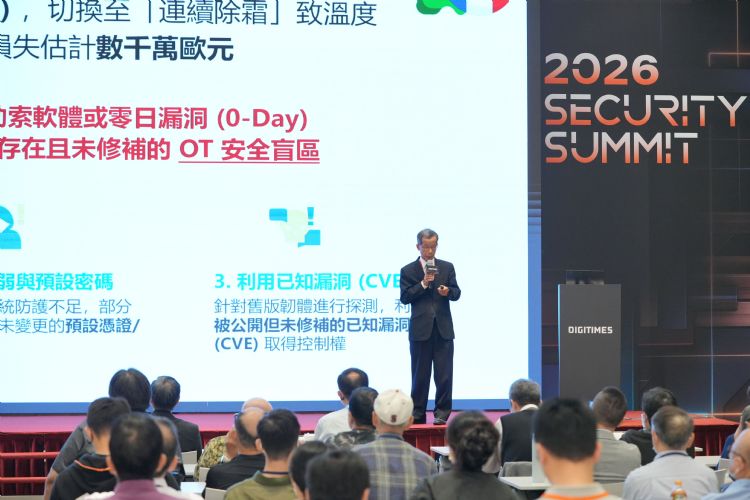
AI Agent加速網路攻擊,企業資安防禦面臨更大挑戰。數位發展部資通安全署署長蔡福隆於DIGITIMES「 Security Summit 2026」致詞時指出,近期國內外AI相關攻擊明顯增加,但資安防禦的基本原則並未改變。他呼籲企業落實資產盤點、漏洞修補、存取控管、異常監測及備份備援,降低遭受攻擊與營運中斷的風險。
蔡福隆指出,2026年AI相關攻擊明顯增加,政府機關與企業均面臨威脅。他以COVID-19疫情初期為例,強調面對新型態攻擊,應先落實基本防護措施。過去駭客仰賴人工尋找目標,部分系統可能僥倖未遭入侵;如今AI Agent能自動化搜尋弱點並發動攻擊,企業已難再心存僥倖。
蔡福隆提到,近期日、韓接連發生重大網路攻擊事件,部分企業因設備暴露於網際網路,遭駭客入侵並造成營運損失。台灣同樣面臨威脅,政府機關及企業均傳出遭受攻擊。面對跨國蔓延的網路攻擊,台灣難以置身事外,他提醒企業必須強化自身防禦能力。
在防護策略上,蔡福隆呼籲企業縮小攻擊面,全面盤點暴露於網際網路的網站、系統與設備,包括已停用的網站、測試環境及備用系統。對於不需提供外部存取的服務,應停止對外開放;缺乏維護的設備則應下架,避免成為駭客入侵內部網路的跳板。
其次,企業應優先修補對外系統的高風險漏洞,無法立即修補時,可透過網頁應用程式防火牆或強化設定降低風險,必要時採取隔離措施。同時加強帳號權限與密碼管理,部署端點偵測與回應及安全監控機制,對異常警訊即時處理,避免忽略早期入侵跡象。
蔡福隆特別強調備份備援的重要性。他舉例,國內一家業者遭勒索軟體攻擊,雖然使用NAS備份資料,但因備份未啟用不可竄改快照功能,導致多年累積的內容資產一併遭到加密,無法順利復原。
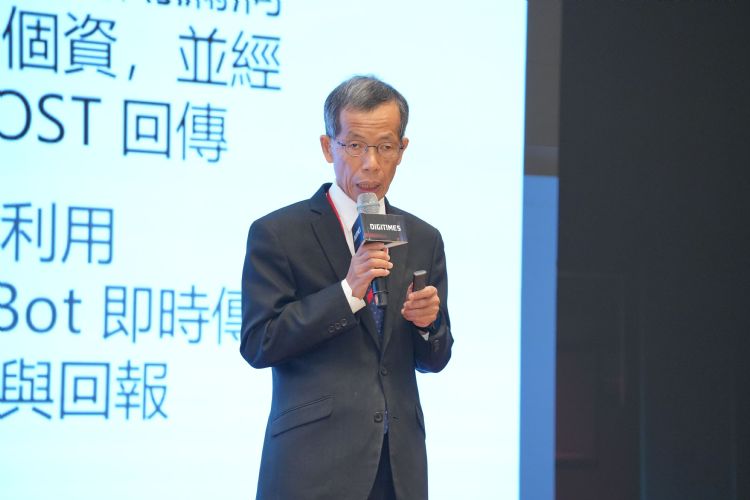
他建議企業遵循「3-2-1」備份原則,保留三份資料副本、使用兩種不同儲存媒體,並確保至少一份離線備份;同時評估啟用不可竄改快照,並定期演練系統復原程序,確認發生事故時能恢復營運。
蔡福隆最後提醒,面對AI自動化攻擊,企業不能抱持不會成為目標的僥倖心理。現階段最務實的作法,仍是將基本防護措施確實執行,並確保重要資料在遭受攻擊後能夠復原。