

AI攻擊衝擊企業資安防線 Security Summit 2026 聚焦韌性、實體AI安全與後量子防護
- 羅彩薇
-

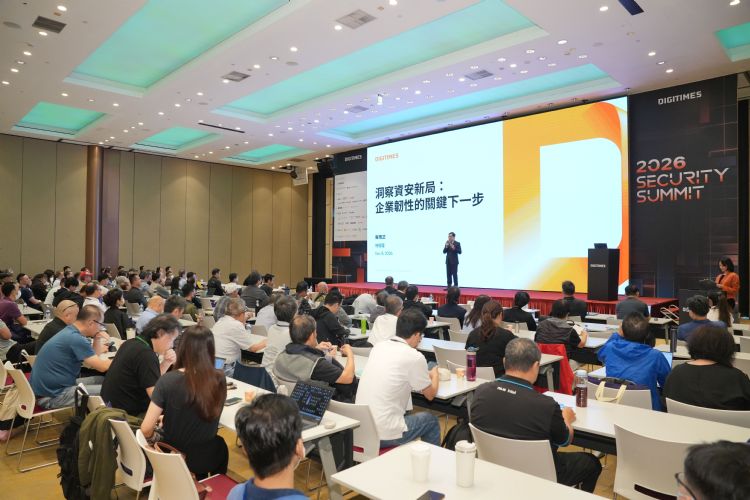
AI加快漏洞探測與網路攻擊速度,生成式AI與AI代理的普及,也讓企業面臨資料外洩、權限失控及供應鏈入侵等風險。當AI深入工業設備、智慧車輛與公共場域,資安問題更可能直接影響實體安全與營運。DIGITIMES於2026年11月5、6日舉辦「2026 Security SUMMIT」論壇,邀集產官學專家,探討企業如何縮短攻擊應變時間、強化AI與設備安全,並因應國際法規及後量子密碼帶來的長期挑戰。
AI縮短攻擊時間 企業須加快偵測與營運復原
AI讓網路攻擊的速度與規模大幅增加,企業防禦卻仍需經過漏洞確認、威脅分析及應變處置等程序,攻守雙方的時間落差成為資安管理的難題。DIGITIMES總經理蘇育正在致詞時指出,AI使漏洞更容易被快速利用,企業經營者必須直接參與資安決策,並將供應鏈納入管理範圍。DIGITIMES處長陳毅斌也提醒,自動化攻擊不再侷限於大型企業,員工遭受社交工程攻擊及供應商系統漏洞,都可能成為入侵途徑。
面對攻擊加速,數位發展部資通安全署署長蔡福隆提出「減、修、防、監、備」五項防禦原則,強調減少對外曝險、優先修補漏洞、強化身分驗證與監控,並建立可靠的備份機制。卡巴斯基台灣技術總監謝長軒則提到,AI雖能快速蒐集威脅資料,仍須經過專家驗證,才能轉化為可供防禦使用的情資。
蓋亞資訊雲端資安顧問彭勝文進一步說明,透過SIEM集中分析跨系統日誌,結合SOAR自動化調查與通報,可減少大量告警造成的判斷負擔。威聯通科技先進網通專案副理許智傑則以ADRA NDRS為例,說明如何利用內網流量分析及交換機連動,在發現異常時隔離受駭設備,限制攻擊者橫向移動。
然而即便能及時偵測,也無法保證所有攻擊都能阻止。NAKIVO代表Evan Wang建議採用「3-2-1-1-0」備份策略,搭配自動化開機驗證,確保遭受勒索攻擊後仍能復原系統。eG Innovations台灣業務總經理詹玲玲則強調跨系統效能監控的重要性,透過AI關聯分析定位故障原因,縮短服務中斷時間。這些防護措施分別對應威脅發現、入侵阻斷及系統復原,讓企業在攻擊發生後仍有機會控制損害範圍。
AI代理擴大資料存取範圍 零信任與治理須同步調整
生成式AI與AI代理進入企業工作流程後,資料可能透過提示詞、API及外部工具傳輸,AI代理也能在背景自主執行任務,使傳統存取權限與資料外洩防護面臨挑戰。台灣CISO聯盟會長暨華碩集團資安長金慶柏指出,企業推動AI應用時,必須同步建立資料分級與使用規範,並將零信任原則延伸至AI代理及模型呼叫,避免授權範圍過大。精品科技資安顧問陳昱輝則表示,傳統資料外洩防護(DLP)難以完整掌握AI工具的資料流向,應在使用者端點檢查提示詞、剪貼簿及上傳內容,並保留操作紀錄。
除了資料流向,合法帳號的操作行為也須持續驗證。竣盟科技創辦人兼總經理鄭家海指出,供應商即使通過身分驗證,仍可能因設備遭入侵而成為攻擊跳板,企業應透過最小權限、動態驗證及跳板機管理遠端維護。Akamai資深企業安全架構師周裕華則建議結合瀏覽器安全控管、微分段及零信任網路存取(ZTNA),限制機敏資料外傳與內網橫向移動。
DQS Taiwan品牌行銷經理Chris Chen進一步提醒,即使使用地端AI模型,仍可能因知識庫權限管理不當而發生資料外洩,企業可參考ISO/IEC 42001建立AI風險評估、使用規範及跨部門稽核制度,將技術防護與組織管理結合。
實體AI安全深入設備底層 晶片防護與執行階段監控並重
當AI進入機器人、工業設備及智慧車輛,資安漏洞可能造成設備失控或人員傷害,防護範圍也須涵蓋硬體、韌體與感測資料。台灣德國萊因資深業務經理莊珮甄指出,歐盟《機械法規》與《網路韌性法案》(CRA)已將網路安全納入產品合規要求,製造商須在設計階段考量威脅建模、漏洞管理及安全更新,並兼顧AI系統的運作風險。
在硬體防護方面,旺宏電子產品行銷處專案部經理葉金瓚介紹ArmorFlash安全快閃記憶體,透過加密傳輸、身分認證、安全開機及防降版機制,保護韌體與機敏資料。恩智浦半導體資深客戶支援工程師林冠宏則說明EdgeLock安全技術,利用硬體安全模組保護裝置金鑰,並透過EdgeLock 2GO管理身分憑證與安全更新。兩者分別從儲存元件及裝置身分管理建立底層防護。
然而,設備出廠時符合安全要求,仍可能在長期運作期間遭受攻擊。Exein SpA亞太區前線部署工程總監唐稚筌指出,軟體物料清單(SBOM)無法判斷漏洞是否正遭利用,因此可透過Linux eBPF與LSM機制,在執行階段攔截異常操作。昇頻科技技術長王辰佑則以O'smart方案說明,如何在工業物聯網邊緣端即時阻斷可疑流量,並利用網路拓撲定位異常設備,降低老舊機台與分散式設備的維護負擔。
除了防止系統遭入侵,AI輸入資料的可信度同樣影響判斷結果。智能資安共同創辦人暨財務長林建鋒提出結合實體不可複製功能(PUF)與C2PA數位內容來源驗證,在感測資料產生時建立身分及完整性證明。奇美車電副總經理黃哲斌則以商用車AI視覺盲區警示為例,說明國際標準未必涵蓋台灣常見的金屬反射、雨天及近乎靜止用路人等情境,必須增加在地測試,才能確認AI辨識在實際道路環境中的可靠度。
可信賴供應鏈成市場門檻 台灣安控產業尋求差異化
國際資安法規提高連網設備的安全要求,也影響全球安控市場的供應鏈選擇。資策會MIC產業分析師暨組長謝珮芬指出,中國品牌占全球安控市場逾4成,台灣業者長期以硬體製造與代工為主,難以單靠價格競爭,但美國採購限制與歐盟《網路韌性法案》(CRA)等規範,使可信賴供應鏈成為市場機會。安防公會資安委員主委胡志剛因此主張,台灣產業應由「Made in Taiwan」走向「Trusted by Taiwan」,透過產品資安驗證、軟體物料清單(SBOM)及晶片來源揭露,建立可供國際客戶檢驗的產品可信度。
除了合規要求,AI應用能力也影響業者的競爭位置。論壇期間舉行「國產晶片AI開發加速引擎」知識平台交接啟用儀式,由資策會數位轉型研究院院長謝佩紅代表移交予台灣智慧安防工業同業公會,期望降低國產AI晶片與安控設備的整合門檻。場域應用方面,城智科技利用既有攝影機搭配邊緣AI,提供跨攝影機人員追蹤、事件調查及工安偵測;易控智慧生活全球業務發展顧問李紹緯分享烏日共生宅實證計畫,以毫米波雷達及本地端AI進行跌倒偵測,兼顧長者隱私與照護通報。
中嘉寬頻許榕恩則介紹與利凌企業合作的AI廢棄物監控方案,規劃在高雄棧貳庫辨識垃圾滿溢情形,並串接清運派工與結案紀錄。這些案例顯示,台灣安控業者正嘗試將既有硬體與AI辨識、資料分析及現場作業結合,發展設備銷售以外的服務收入。
量子威脅推動密碼遷移 軟體供應鏈須強化長期安全管理
除了當前的AI攻擊,量子運算發展也讓企業必須提前檢視既有加密系統。國立政治大學資訊學院副院長左瑞麟指出,未來具備足夠運算能力的量子電腦,可能破解現行RSA與橢圓曲線密碼(ECC),尤其「現在竊取、未來解密」的攻擊模式,已對需要長期保密的資料形成風險。他建議企業及早盤點密碼資產,依系統重要性與資料保密年限,安排後量子密碼(PQC)遷移順序,並評估新演算法對設備效能及系統相容性的影響。
在實務導入方面,CeQureX安誠資訊業務工程師Wolfer Lai建議建立密碼物料清單(CBOM),掌握既有演算法、金鑰及系統相依關係,避免遷移時影響重要服務。池安量子資安業務經理陳證元則介紹P-Q-Scan盤點工具、CVPQC密碼函式庫及後量子反向代理技術,協助企業評估風險,並為難以修改原始碼的老舊系統提供過渡方案。
軟體供應鏈的長期安全管理同樣需要可追溯性。JFrog解決方案架構師蒙克以開源套件投毒事件為例,指出惡意程式可能經由第三方元件進入開發環境,企業須掌握套件來源、建置紀錄及正式部署範圍,並保存軟體物料清單(SBOM)、安全測試與發布核准紀錄,以便在漏洞發生後迅速確認影響。
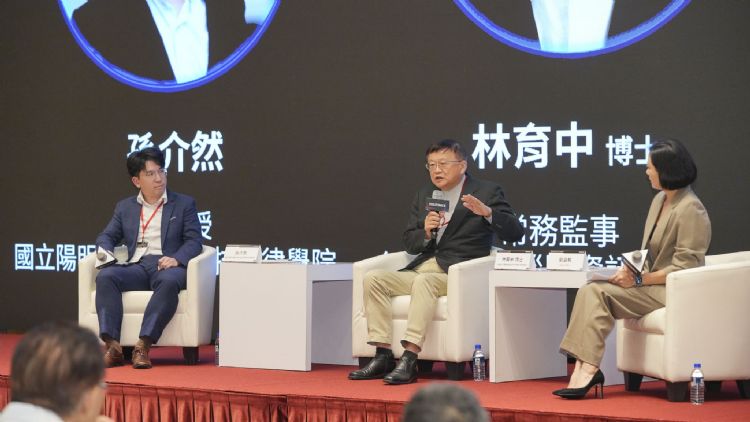
論壇最後的「下一代資安防線:AI、量子運算與數位信任」焦點座談,由劉姿麟主持。DIGITIMES顧問、台灣量子電腦暨資訊科技協會常務監事林育中認為,實體AI應建立硬體信任根,重要決策仍須保留人工把關,並及早強化數位簽章安全。國立陽明交通大學科技法律學院助理教授孫介然則指出,AI自主程度提高後,企業須依系統風險、人類介入能力及既有安全控制措施釐清法律責任,同時將PQC遷移納入長期資安規劃。